01 · СКАН ИНТЕРНЕТА
1 677
открытых MCP-серверов нашли сканированием по всему миру. Подтвердили 585.
НЭЙШН × CYBERED
ЗАРЕГИСТРИРОВАТЬСЯВЕБИНАР · CYBERED × AI-NATION · БЕСПЛАТНО
Вебинар CyberED и AI-Nation
ИИ-агенты в разработке получают доступ к репозиториям, API, внутренним данным и инструментам и действуют от имени команды. Вместе с этим появляются новые классы рисков. С ними можно работать системно: выявлять, оценивать и снижать.
Чт, 8 октября · 18:00 МСК · онлайн · около 1,5 часа
Имя и почта. Ссылку на эфир пришлём за час до начала.
Не сможете подключиться в прямом эфире? Всё равно регистрируйтесь, запись пришлём после вебинара.
ПРЯМОЙ ЭФИР · 8 ОКТЯБРЯ · 18:00 МСК · БЕСПЛАТНО · ЗАПИСЬ ПРИШЛЁМ · ПРЯМОЙ ЭФИР · 8 ОКТЯБРЯ · 18:00 МСК · БЕСПЛАТНО · ЗАПИСЬ ПРИШЛЁМ · ПРЯМОЙ ЭФИР · 8 ОКТЯБРЯ · 18:00 МСК · БЕСПЛАТНО · ЗАПИСЬ ПРИШЛЁМ · ПРЯМОЙ ЭФИР · 8 ОКТЯБРЯ · 18:00 МСК · БЕСПЛАТНО · ЗАПИСЬ ПРИШЛЁМ ·
WHY · ЗАЧЕМ СЕЙЧАС
Три цифры из презентации Дениса Макрушина.
01 · СКАН ИНТЕРНЕТА
1 677
открытых MCP-серверов нашли сканированием по всему миру. Подтвердили 585.
02 · УЯЗВИМОСТИ
568 из 585
подтверждённых серверов оказались с критической уязвимостью.
03 · ВРЕМЯ НА РЕАКЦИЮ
1,6 дня
в среднем проходит от уязвимости до её эксплуатации в 2026 году. В 2018-м проходило 2,3 года.
Окно на реакцию сжалось с года до дней. Защита должна быть встроена в процесс, а не догонять.
Время до эксплуатации посчитано по 3 515 парам уязвимость и эксплойт (CISA KEV, VulnCheck).
PROGRAM · О ЧЁМ ПОГОВОРИМ
Около часа основной части и около 30 минут на вопросы.
01
Как ИИ-агентов применяют в разработке: к чему они получают доступ и что делают от имени команды.
02
Какие угрозы связаны с агентами и в каком месте процесса разработки они возникают.
03
Какие методы защиты есть и как применять их в команде.
04
Экспертиза CyberED в безопасности и продуктовая и ИИ-практика AI-Nation: смотрим на тему и со стороны защиты, и со стороны разработки.
05
Ответим на вопросы участников. На вопросы и обсуждение отведено около 30 минут.
ATTACK · ПУТЬ АТАКИ
Один из сценариев, из-за которых pull request больше нельзя считать единственной проверкой.
01
Вредоносная инструкция попадает в коммит, тикет или pull request, который будет обрабатывать агент.
02
Агент читает недоверенный текст вместе с рабочим контекстом и может принять его за команду.
03
Агент использует разрешённые ему инструменты и получает возможность менять код или обращаться к инфраструктуре.
04
Изменение попадает в сборку, где агент может запустить действие с привилегиями среды.
05
Поведение агента недетерминировано и меняется без изменения кода, поэтому pull request уже не достаточная контрольная точка.
Защищать нужно не только модель, а всю цепочку: от входного контекста до инструментов и инфраструктуры.
CHECK · ЧТО ПРОВЕРИТЬ
Ответьте на них до вебинара.
01
Какие внешние тексты читает агент и принимает ли он их за инструкции?
02
Какие права и инструменты доступны агенту в репозитории и в CI/CD?
03
Фиксируются ли действия агента и вызовы подключённых MCP-серверов?
04
Проверяются ли входные и выходные данные модели с помощью guardrails?
05
Включены ли AI red teaming и аудит MCP-серверов в CI/CD?
06
Нет ответа хотя бы на один вопрос? Приходите на вебинар.
ЗАРЕГИСТРИРОВАТЬСЯAUTHORS · КТО ВЕДЁТ
Один смотрит от разработки и ИИ-практики, второй от безопасности.
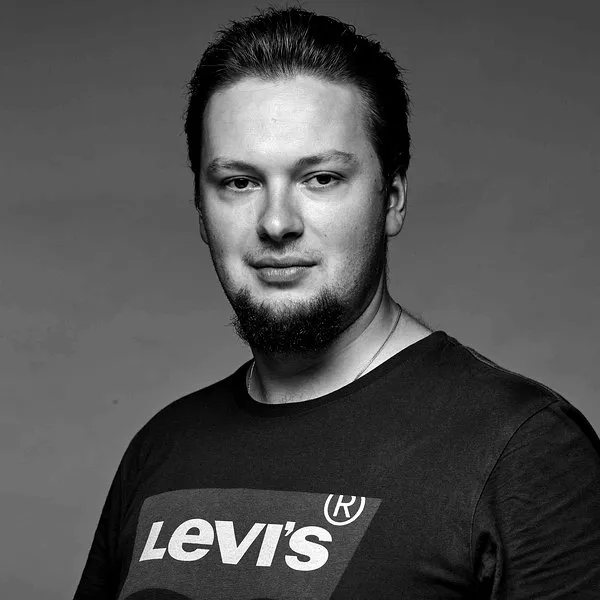
AI-NATION
Staff-инженер, 18 лет в индустрии, из них 8 в бигтехе: Meta и Google. Специалист по распределённым системам, спикер Highload Conf, TeamLead Conf и Knowledge Conf, автор курсов по алгоритмам и машинному обучению. Преподаёт на буткемпе AI-Nation.
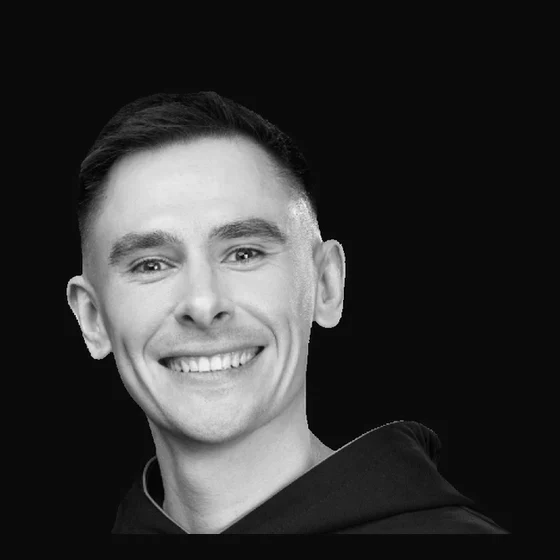
CYBERED
Директор по продуктам безопасной разработки в Яндексе. Создаёт платформу SourceCraft, исследует применение ИИ для поиска и исправления уязвимостей. Раньше был техническим директором по кибербезопасности в МТС, руководил технологическим центром Huawei, исследовал угрозы в Kaspersky GReAT. Выступал на DEFCON, RSA Conference, HITB и OWASP. Автор интенсива «Безопасность ИИ-систем и агентов».
FORMAT · ФОРМАТ ВЕБИНАРА
КОГДА
Четверг, 8 октября, 18:00 по Москве
СКОЛЬКО
Около 1,5 часа: примерно час основной части и около 30 минут вопросов и обсуждения
ГДЕ
Онлайн. Ссылку на эфир пришлём на почту за час до начала
ДЛЯ КОГО
Для опытных веб-разработчиков. Полезно руководителям разработки и тем, кто управляет продуктами
ЗАПИСЬ
Не получится в прямом эфире, зарегистрируйтесь всё равно: запись пришлём после вебинара
ЦЕНА
Бесплатно
REGISTER · РЕГИСТРАЦИЯ
8 октября · 18:00 МСК · онлайн · бесплатно · запись пришлём после
8 ОКТ · 18:00 МСК
РЕГИСТРАЦИЯ